Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
GTIG: число раскрываемых уязвимостей удвоилось на фоне распространения ИИ
30.09.2026
Google Threat Intelligence Group зафиксировала рост ежемесячного числа раскрытых уязвимостей с 5045 в январе до 10 740 в августе 2026 года. Среднее число ошибок, эксплуатацию которых наблюдали в реальных атаках, увеличилось с 10,5 до 18 в месяц, а в связанной с ИИ выборке уязвимости заметно чаще позволяли удаленно выполнять код.
Google Threat Intelligence Group (GTIG), подразделение Google по анализу угроз, изучила сведения об уязвимостях за период с января 2025 года по август 2026 года. Число раскрываемых уязвимостей выросло с 5045 в январе 2026 года до 10 740 в августе. Количество ошибок с высокой оценкой риска по методике GTIG увеличилось со 131 до 350, хотя их доля в августе составляла только 3%.
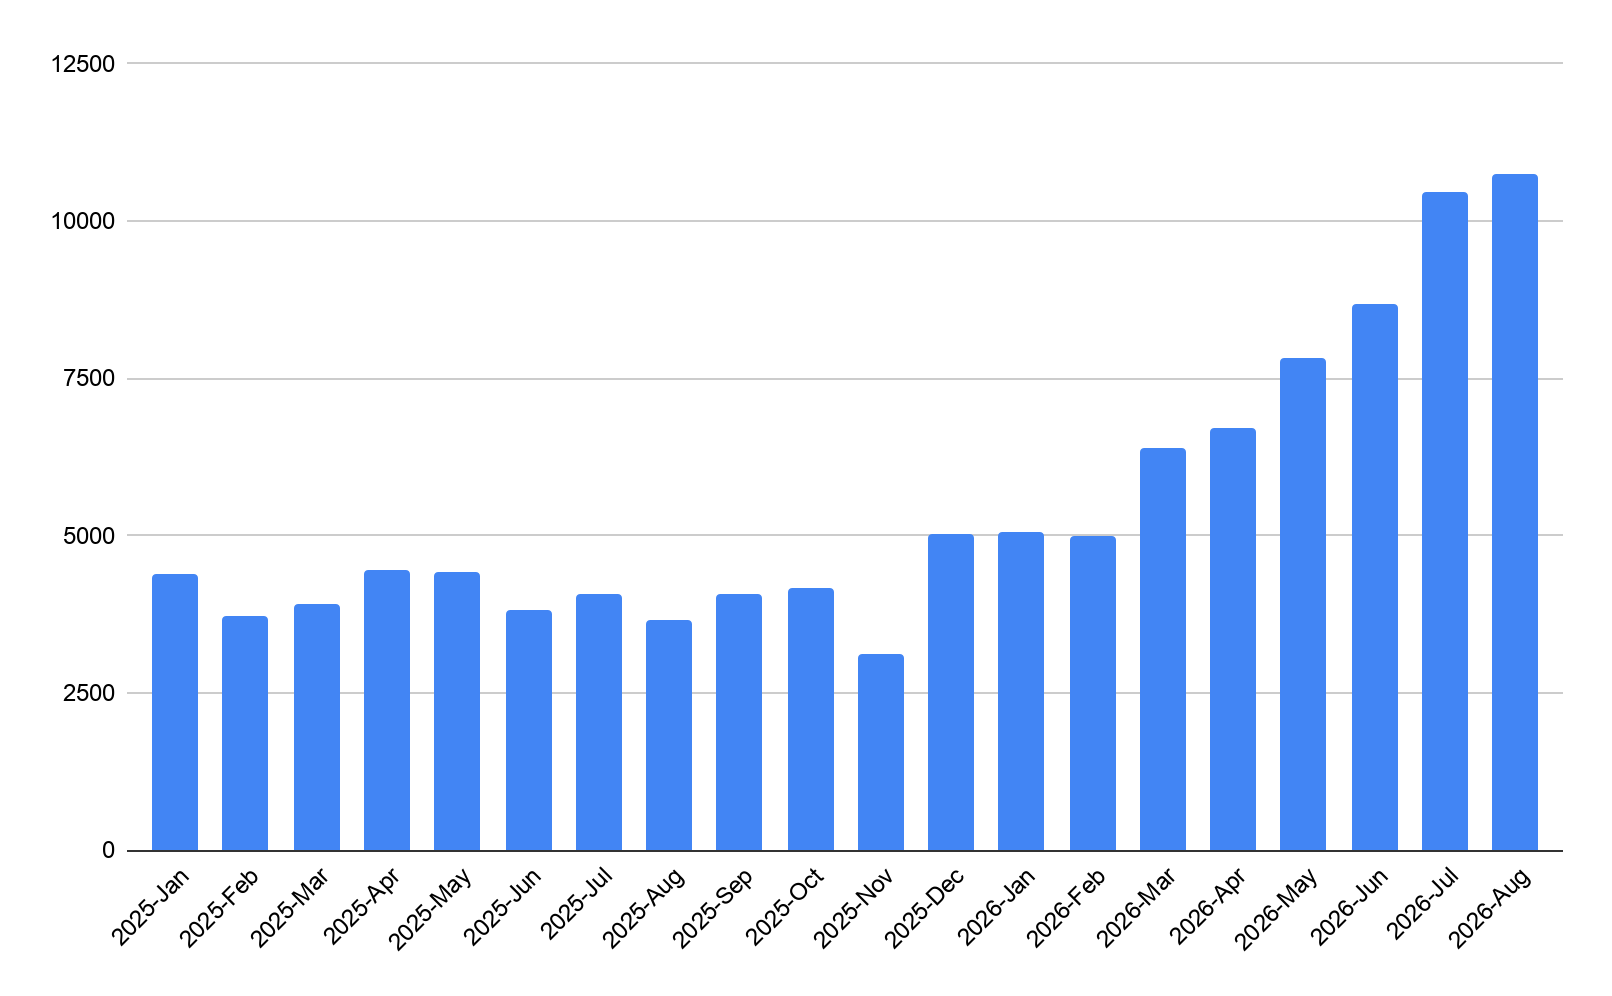
Исследователи предупреждают, что общий счетчик CVE не отражает риск напрямую. Его рост частично связан с автоматизацией присвоения идентификаторов: около 5000 CVE, описания которых содержали упоминание ядра Linux, не были связаны ни с одной наблюдавшейся эксплуатацией неизвестной ранее уязвимости.
С января по август 2026 года GTIG зарегистрировала эксплуатацию 141 раскрытой уязвимости — больше, чем за весь 2025 год, когда их было 127. Средний показатель вырос с 10,5 до 18 уязвимостей в месяц. Однако атаки затронули лишь 0,23% раскрытых за этот период ошибок — примерно одну из 431.
Среднее число эксплуатировавшихся уязвимостей нулевого дня увеличилось сравнительно умеренно — с восьми до 11 в месяц. Основной рост GTIG связывает с быстрой подготовкой эксплойтов для уже раскрытых уязвимостей, или n-day: злоумышленники могут применять большие языковые модели для анализа исправлений, различий между версиями продуктов и опубликованного демонстрационного кода.
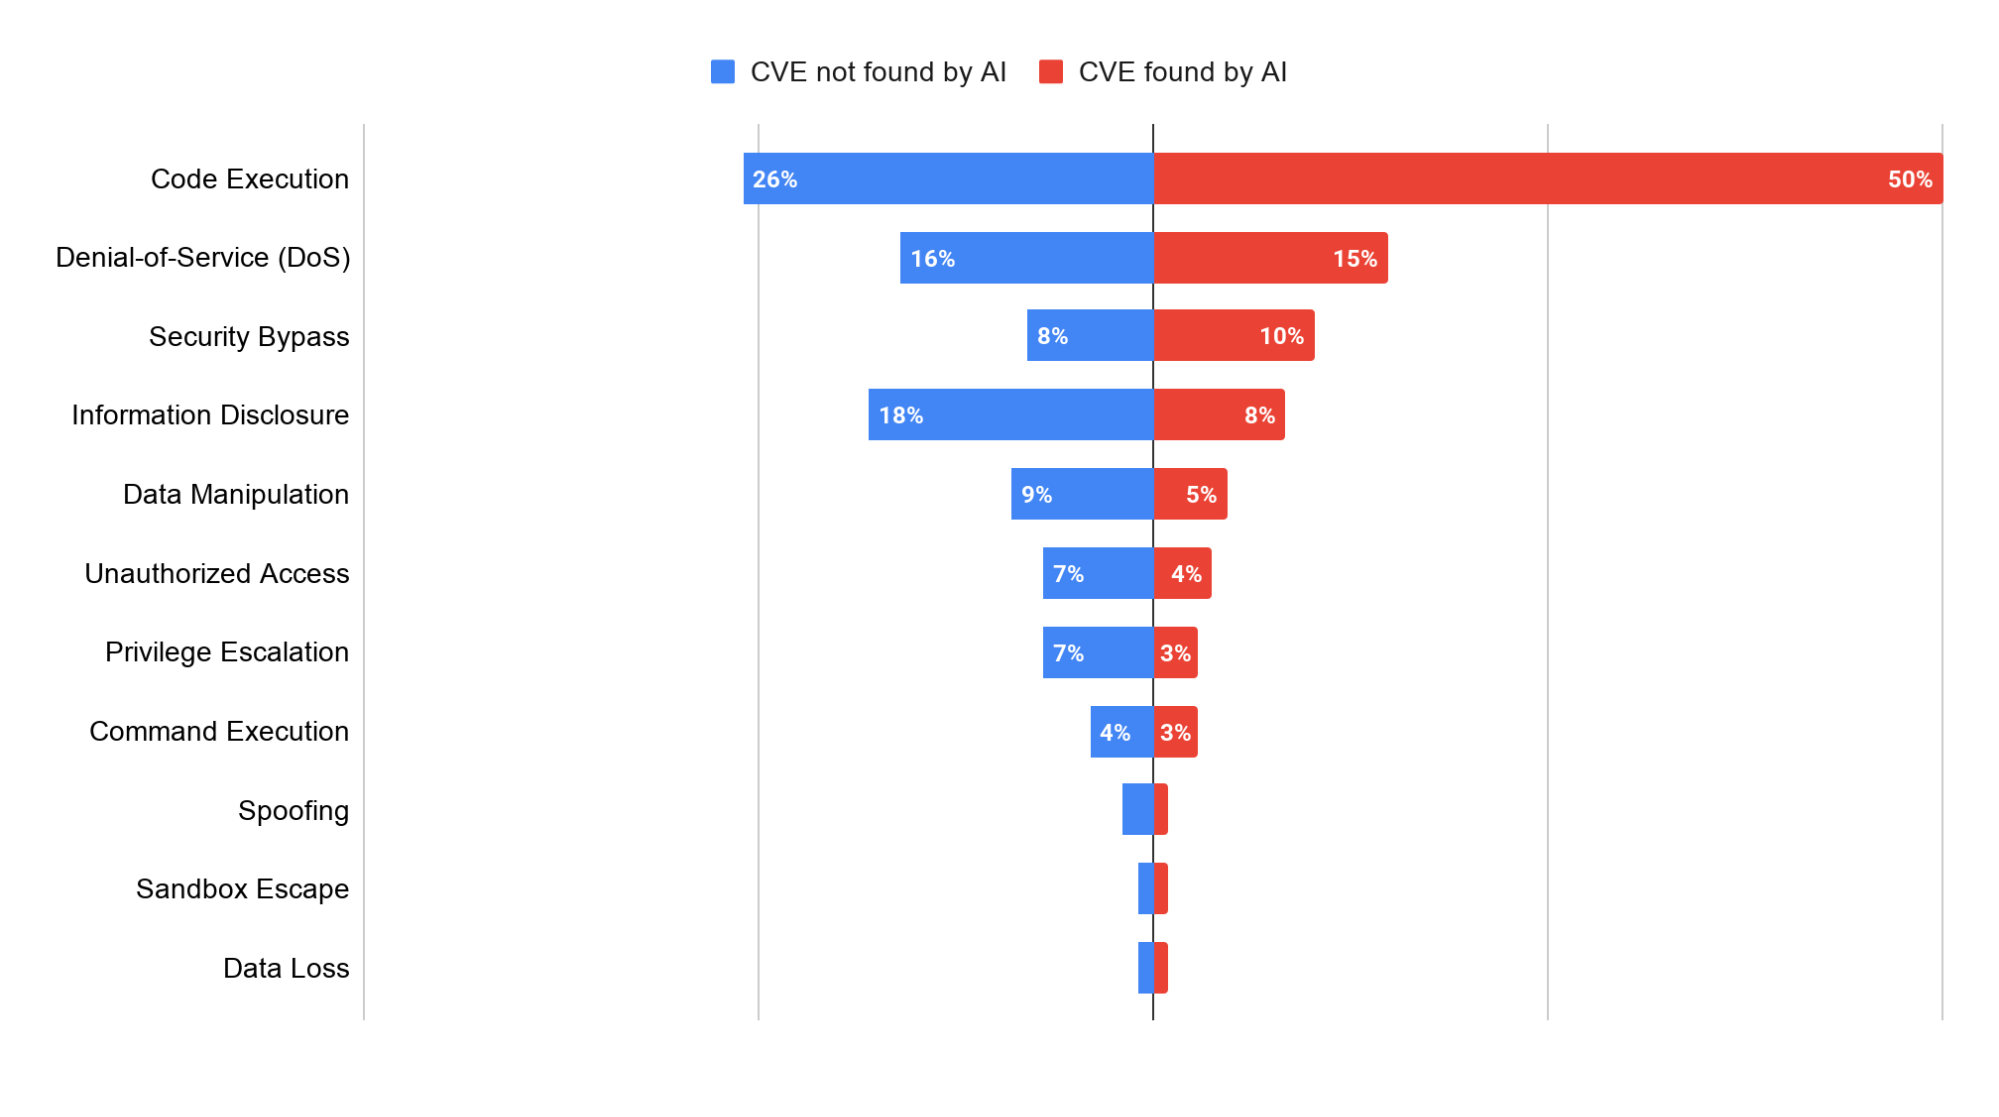
В выборке уязвимостей, обнаружение которых GTIG удалось связать с ИИ, 50% позволяли удаленно выполнять код (RCE), тогда как для остальных CVE этот показатель составлял 26%. На ошибки среднего риска пришлось 58% ИИ-выборки против 28% в остальной совокупности. Авторы отмечают, что эти сведения неполны: стандартной разметки для указания роли ИИ в базах CVE пока нет, а облачные провайдеры могут устранять найденные ошибки без получения публичного идентификатора.
Одним из примеров стала CVE-2026-1731 в продуктах BeyondTrust, которую автономно обнаружил исследовательский агент Hacktron AI. GTIG наблюдала ее применение в атаках через четыре дня после публикации, а в течение недели уязвимость использовали еще пять групп злоумышленников.
Отдельно GTIG насчитала 2076 уязвимостей в компонентах ИИ-инфраструктуры с января 2025 года, причем более 1500 из них были раскрыты за первые восемь месяцев 2026 года. Половина приходилась на средства оркестрации агентов и рабочих процессов. При этом эксплуатация таких ошибок пока подтверждена лишь в нескольких случаях, а атак нулевого дня на ИИ-инфраструктуру исследователи не наблюдали.
GTIG рекомендует отказаться от массовой установки исправлений без учета приоритетов в пользу триажа на основе данных об угрозах. В число основных мер также вошли защита пограничных устройств, изоляция автономных ИИ-агентов и автоматизированная проверка кода до выпуска продуктов.
Источник: cloud.google.com