Новые разделы!
ИИ, квантовые вычисления и много других интересных тем
Ledger подтвердила перехват seed-фраз LTE-имплантами в кошельках от CryptoBilis
13.10.2026
Скрытые модули с микроконтроллером, eSIM и LTE считывали 24-словные фразы восстановления с экрана аппаратных кошельков и передавали их злоумышленникам. Все подтверждённые случаи связаны с устройствами от реселлера CryptoBilis, однако Ledger продолжает проверять сообщения о других каналах поставок.
Внутренняя исследовательская команда Ledger Donjon установила, как работали аппаратные импланты в модифицированных криптокошельках. Подключённый к экрану микроконтроллер распознавал 24-словную фразу восстановления, показываемую при первоначальной настройке, после чего передавал её через мобильную сеть LTE с помощью встроенной SIM-карты (eSIM).
Защищённый элемент Secure Element и операционная система кошелька при этом не модифицировались. Поэтому устройство могло пройти стандартную проверку подлинности Ledger: она подтверждает подлинность защищённого чипа, но не обнаруживает дополнительную электронику.
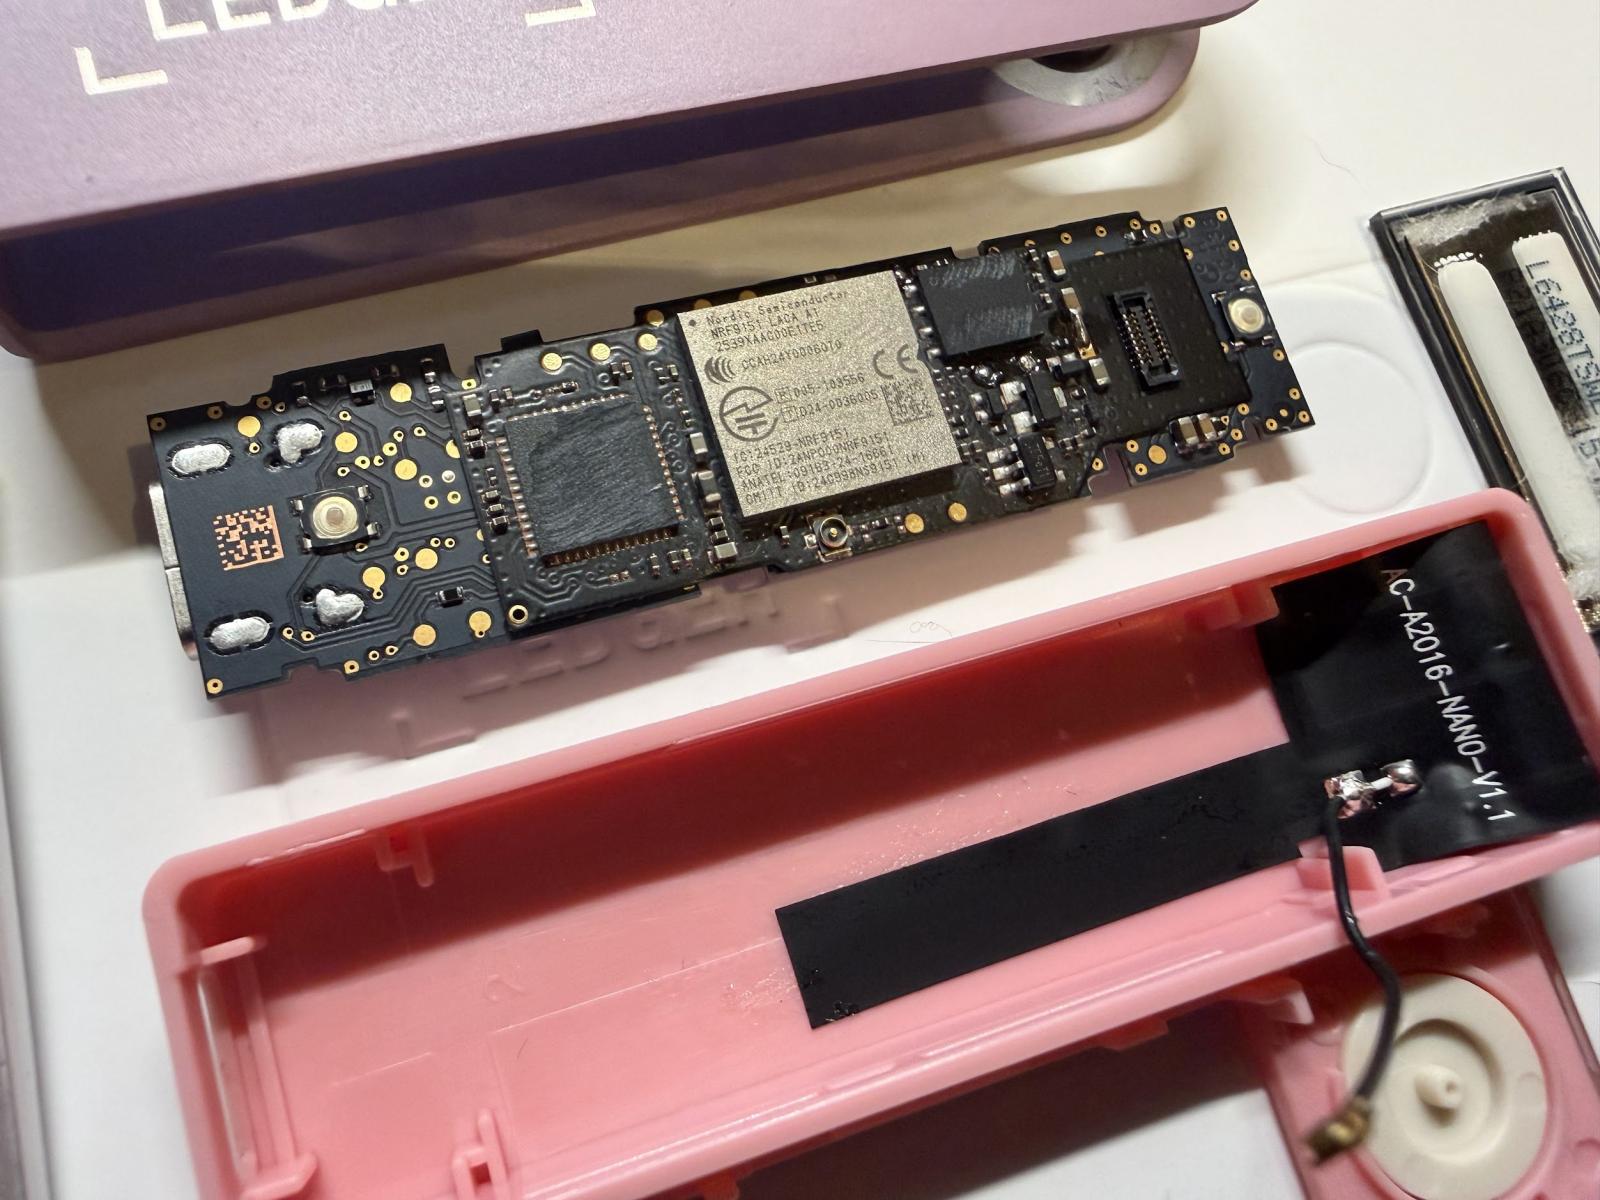
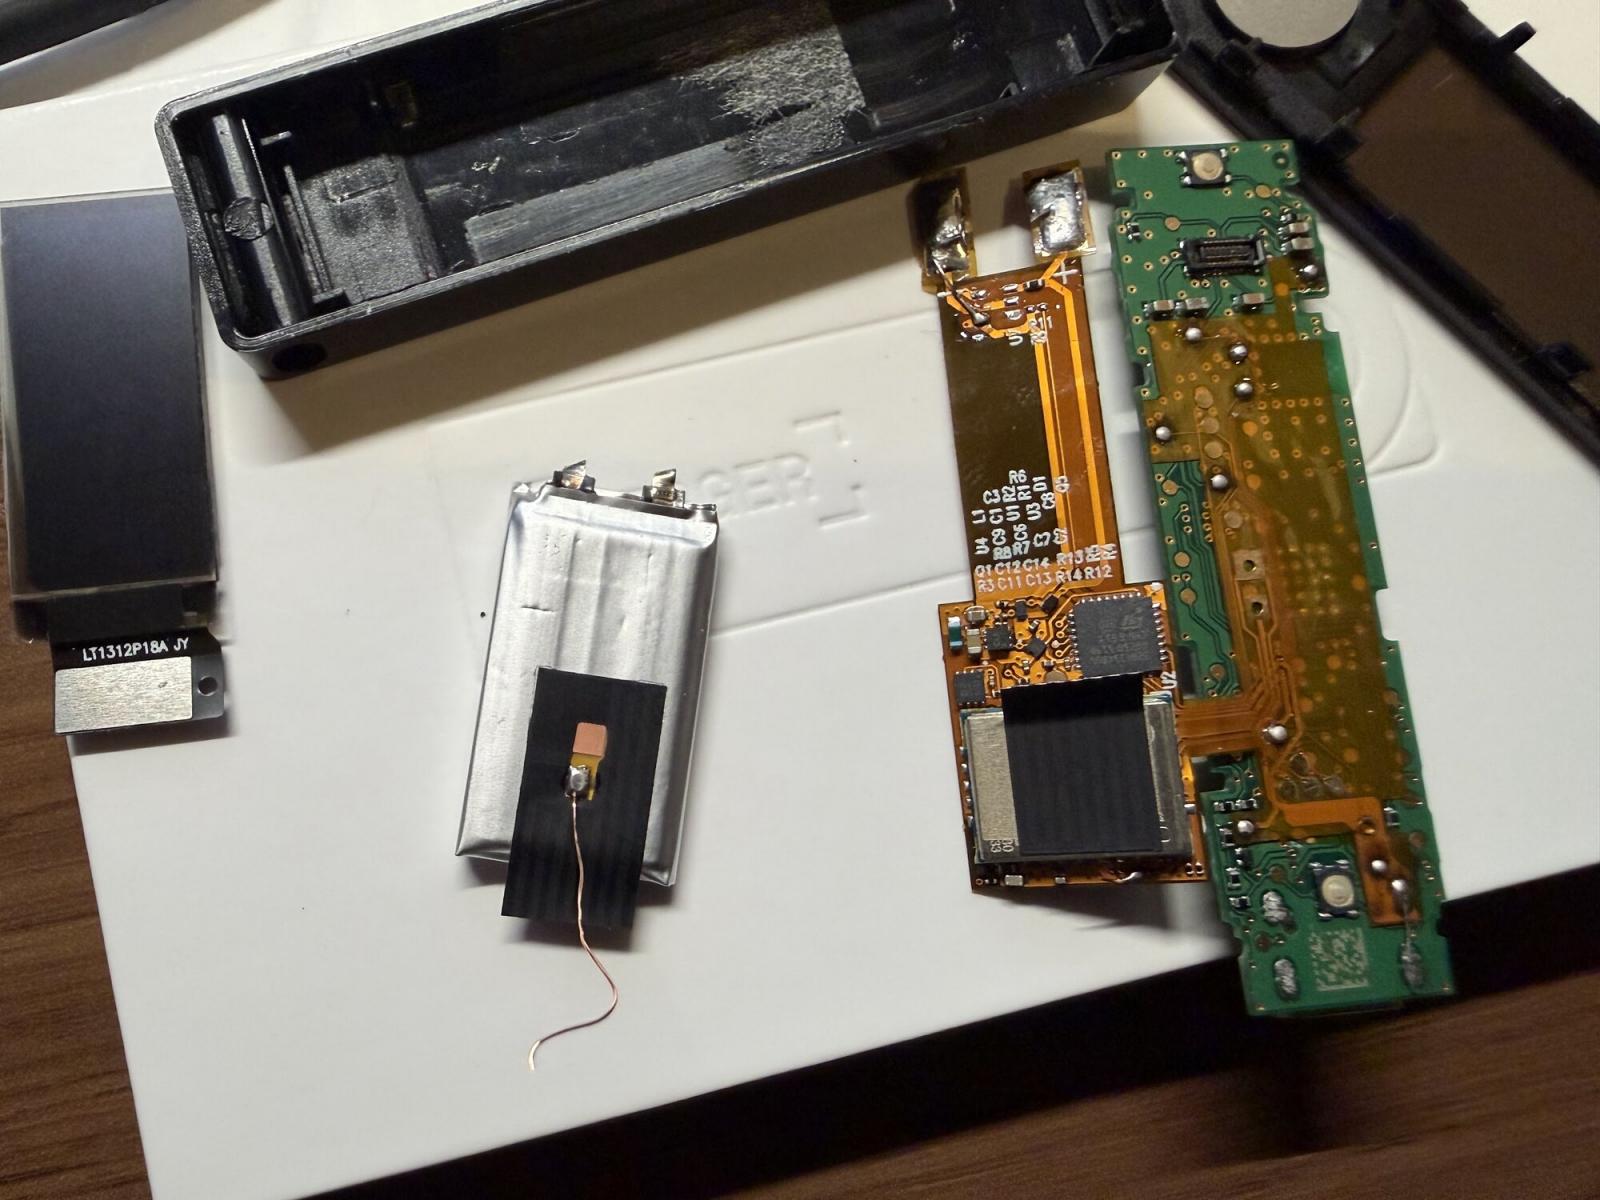
Исследователи Марк Карпелес и Tibane Labs изучили как минимум два варианта модифицированного Ledger Nano X. Один размещался под OLED-экраном, другой — под антенной и аккумулятором, который заменили на более компактный для освобождения места.
На 13 октября все подтверждённые случаи краж связаны с кошельками, проданными юго-восточноазиатским реселлером CryptoBilis. Ledger заявляет, что её собственные системы и прямой канал продаж не затронуты. Независимые оценки ущерба превышают $86 млн и в отдельных случаях достигают $103 млн, но компания итоговую сумму не подтверждала.
CryptoBilis остановила продажу аппаратных кошельков. Ledger рекомендует не настраивать приобретённые у этого реселлера устройства, а уже использовавшим их владельцам — перенести активы на новое устройство, создав новую фразу восстановления.
Источник: x.com