Взломанный аккаунт HBO Max в Reddit использовали для ClickFix-атак на Windows и macOS
14.09.2026
Злоумышленники получили доступ к рекламному аккаунту HBO Max в Reddit и за 48 часов опубликовали 108 вредоносных объявлений, сообщили исследователи Hudson Rock. Ссылки вели на поддельные страницы, которые убеждали пользователей самостоятельно выполнить команду в Terminal или Windows, запуская вредоносное ПО.
Злоумышленники скомпрометировали официальную верифицированную учетную запись HBO Max в Reddit и использовали ее для распространения вредоносной рекламы. По данным исследователей Hudson Rock, за 48 часов с аккаунта разместили 108 объявлений, связанных с операцией PasteSwitch.
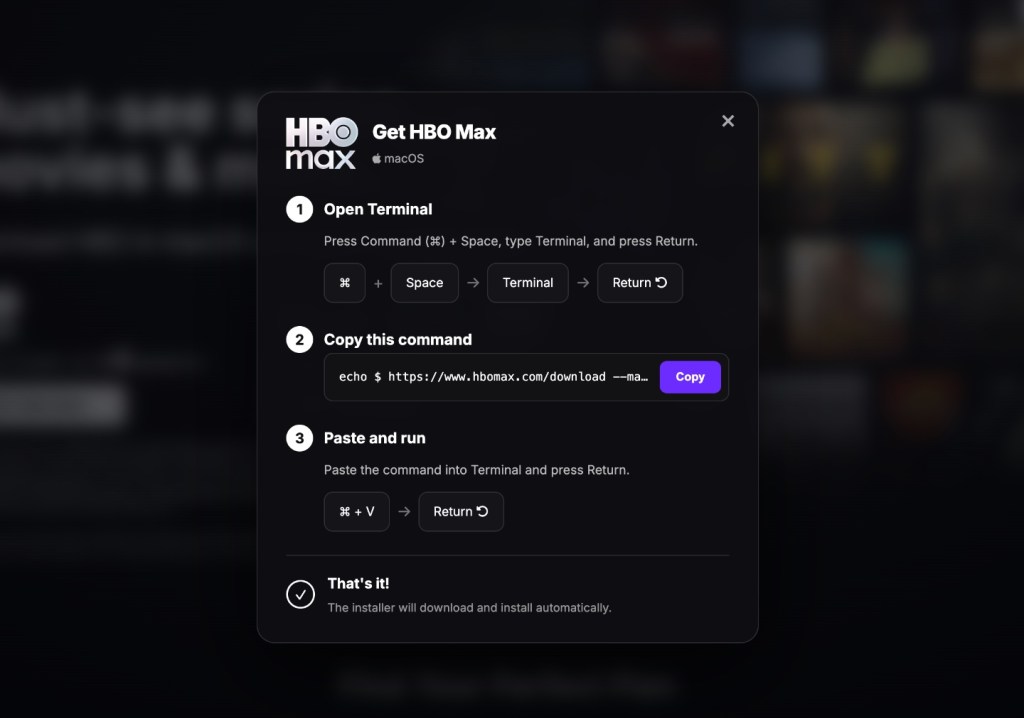
Объявления рекламировали несуществующее приложение HBO Max для macOS, инструменты искусственного интеллекта и утилиты очистки диска. После перехода на поддельный сайт пользователю показывали ClickFix-инструкцию: открыть Terminal, PowerShell или окно запуска Windows, скопировать команду со страницы и выполнить ее. Такой прием позволяет обойти часть браузерных средств защиты, поскольку вредоносный код запускает сам пользователь.
На macOS исследователи обнаружили загрузчики MacSync и AMOS, а также поддельные приложения криптовалютных кошельков. Они предназначались для кражи учетных данных браузеров, данных Telegram, паролей macOS и фраз восстановления кошельков. В Windows применялись PowerShell и mshta, после чего инфостилер Amatera загружался непосредственно в память.
Reddit подтвердил компрометацию аккаунта, заблокировал его и удалил объявления. Основной признак ClickFix-атаки — сайт, CAPTCHA или установщик, неожиданно требующий вставить полученную из интернета команду в системную консоль.
Источник: infostealers.com